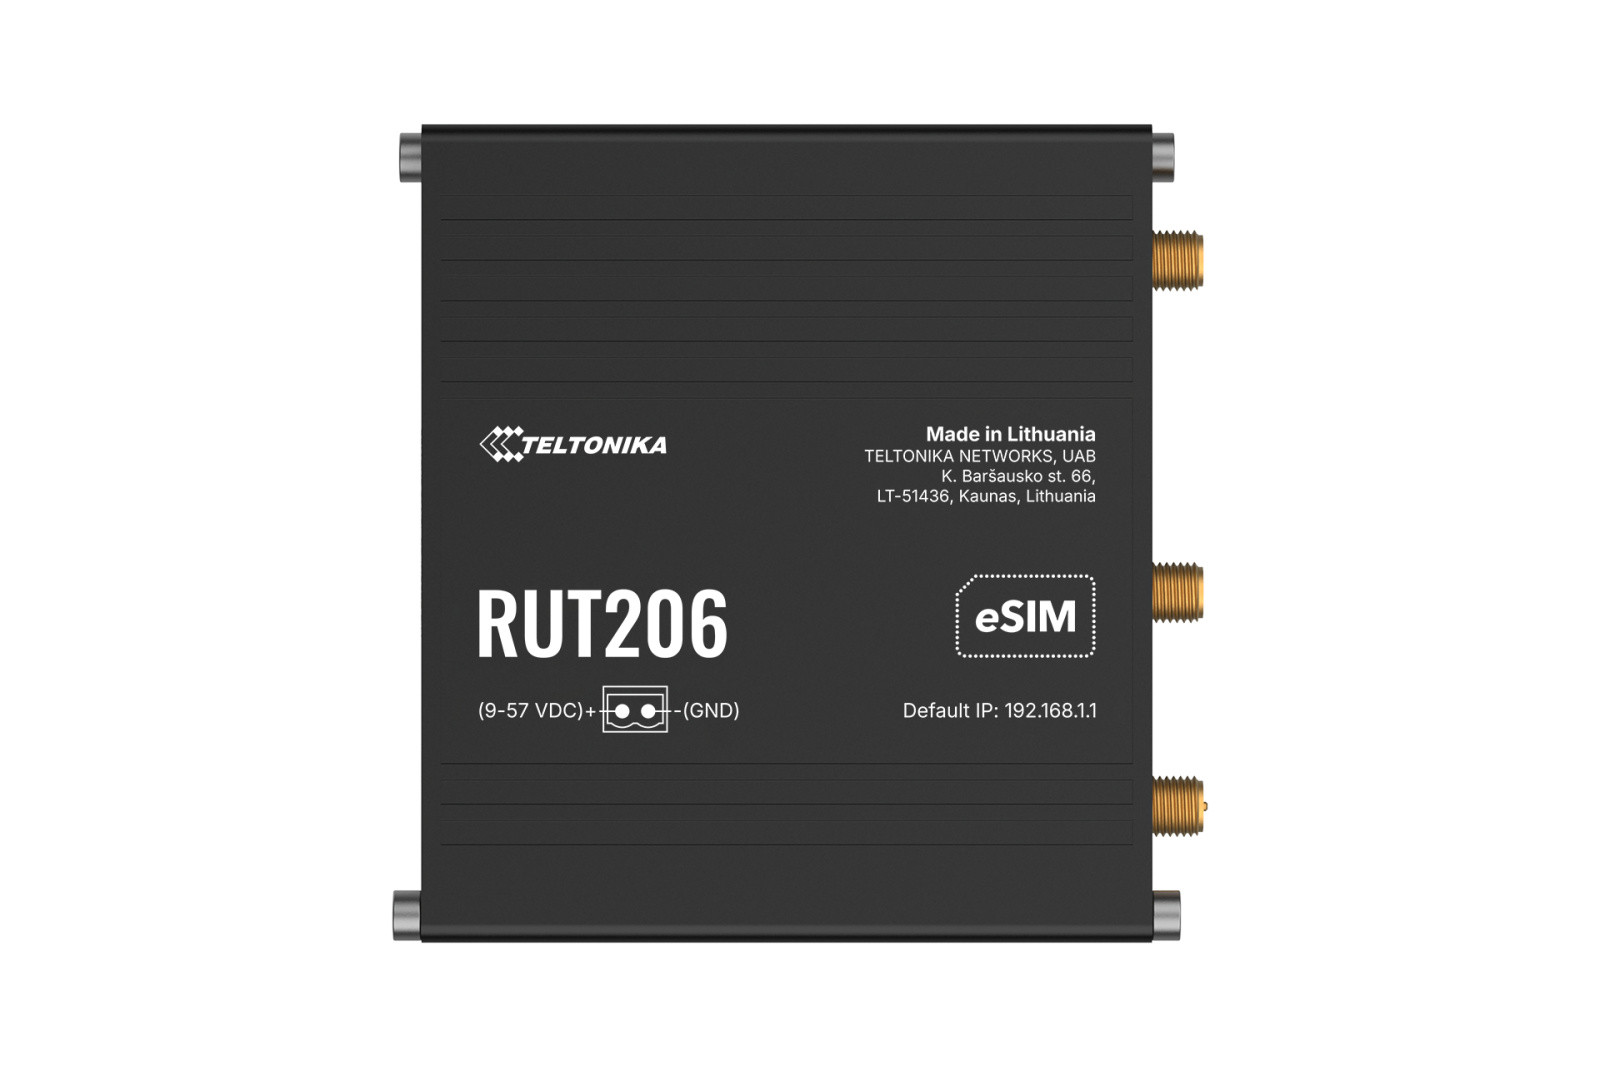
Router RUT206010000
Kods: KMTETAP00000020 · Ražotāja kods: RUT206010000 · EAN: 4779051842049 · Zīmols: TELTONIKA
196,21 €162,16 € bez PVN
Noliktavā: 3 gab.
Garantija: 24 mēn.
Piegāde var būt ilgāka nekā parastajām precēm.
Apraksts
RUT206 PRZEMYSŁOWY ROUTER 4G
RUT206 to kompaktowy router przemysłowy obsługujący interfejsy szeregowe RS232 i RS485, a także aktywne i pasywne wejścia PoE. Solidna konstrukcja, 2-pinowe wejście zasilania oraz możliwość rozszerzenia pamięci danych za pomocą gniazda microSD sprawiają, że jest to idealne rozwiązanie dla szerokiej gamy zastosowań IoT i M2M. Ten router 4G Cat 4 jest wyposażony w oprogramowanie RutOS typu open source i obsługuje kluczowe protokoły przemysłowe, takie jak Modbus, DNP3 i DLMS.
- ŁĄCZNOŚĆ: 4G Cat 4, 3G, 2G
- INTERFEJSY SZEREGOWE: RS232 i RS485 do komunikacji szeregowej
- 2-PINOWE WEJŚCIE ZASILANIA: Proste rozwiązanie odpowiednie do zastosowań przemysłowych
- PoE: Aktywne i pasywne wejścia PoE
Drošība:
- Bezpieczeństwo Wi-Fi: WPA2-Enterprise: PEAP, WPA2-PSK, WPA-EAP, WPA-PSK, WPA3-SAE, WPA3-EAP, OWE; AES-CCMP, TKIP, tryby automatycznego szyfrowania, separacja klientów, EAP-TLS z certyfikatami PKCS#12, wyłączenie automatycznego ponownego łączenia, 802.11w Protected Management Frames (PMF)
- Uwierzytelnianie: Klucz współdzielony (PSK), certyfikaty cyfrowe, certyfikaty X.509, TACACS+, uwierzytelnianie użytkowników RADIUS wewnętrznych i zewnętrznych, blokowanie adresów IP i prób logowania, czasowe blokowanie logowania, wbudowany generator losowych haseł
- Zapora sieciowa: Wstępnie skonfigurowane reguły zapory sieciowej mogą być włączane za pośrednictwem WebUI, nieograniczone możliwości konfiguracji zapory za pośrednictwem CLI, DMZ, NAT, NAT-T, NAT64
- Ochrona przed atakami: Ochrona przed atakami DDoS (ochrona przed zalewaniem SYN, ochrona przed atakami SSH, ochrona przed atakami HTTP/HTTPS), ochrona przed skanowaniem portów (ataki SYN-FIN, SYN-RST, X-mas, NULL flags, FIN scan)
- VLAN: Separacja VLAN na podstawie portów i tagów
- Kontrola limitu transmisji danych mobilnych: Limit danych mobilnych, możliwość dostosowania okresu rozliczeniowego, czas rozpoczęcia, limit ostrzegawczy, numer telefonu
- Filtr WEB: Lista blokowanych stron umożliwiająca blokowanie niepożądanych witryn, lista dozwolonych stron umożliwiająca określenie wyłącznie dozwolonych witryn
- Kontrola dostępu: Elastyczna kontrola dostępu do SSH, interfejsu WWW, CLI i Telnet
- Menedżer certyfikatów: Narzędzie do tworzenia certyfikatów umożliwiające generowanie certyfikatów CA, serwera, klienta, Let's Encrypt oraz SCEP
- 802.1x: Oparte na portach serwera kontroli dostępu do sieci
Pārvaldība un uzraudzība:
- INTERFEJS WEB UI: HTTP/HTTPS, status, konfiguracja, aktualizacja oprogramowania układowego, CLI, rozwiązywanie problemów, wiele serwerów dzienników zdarzeń, powiadomienia o dostępności aktualizacji oprogramowania układowego, dziennik zdarzeń, dziennik systemowy, dziennik jądra systemu, status połączenia z Internetem
- FOTA: Aktualizacja oprogramowania układowego z serwera, automatyczne powiadomienia
- SSH: SSH (v1, v2)
- SMS: Status wiadomości SMS, konfiguracja wiadomości SMS
- POŁĄCZENIE: Restart, status, włączanie/wyłączanie transmisji danych mobilnych, włączanie/wyłączanie wyjścia, odbieranie/kończenie połączenia z timerem, włączanie/wyłączanie Wi-Fi
- TR-069: OpenACS, EasyCwmp, ACSLite, tGem, LibreACS, GenieACS, FreeACS, LibCWMP, Friendly tech, AVSystem
- MQTT: Broker MQTT, publikowanie danych MQTT
- SNMP: SNMP (v1, v2, v3), SNMP Trap, ochrona przed atakami typu brute force
- JSON-RPC: API zarządzania przez HTTP/HTTPS
- RMS: Teltonika Remote Management System (RMS)
Barošanas avots:
- Złącze: 2-pinowe przemysłowe gniazdo zasilania DC
- Zakres napięcia wejściowego: 9-57 VDC, zabezpieczenie przed odwrotną polaryzacją, zabezpieczenie przeciwprzepięciowe >58 V przy czasie trwania impulsu min. 10 us
- PoE (pasywne): Pasywne PoE przez wolne pary przewodów 4,5 (+) / 7,8 (-). Możliwość zasilania przez port LAN, napięcie pasywnego PoE: 16-57 VDC
- Pobór mocy: Tryb bezczynności:
Sertifikāti:
- CE
- UKCA
- CB
- RCM
- EAC
- UCRF
Vides prasības:
- Temperatura pracy: od -40 °C do 75 °C
- Wilgotność robocza: od 10% do 90% (bez kondensacji)
- Stopień ochrony: IP30
Komplektācija:
- Router RUT206
- 2-pinowa kostka zaciskowa
- Złącze 2x3-pinowe
- Klucz imbusowy
- Zestaw adapterów SIM
- QSG (Skrócona instrukcja obsługi)
RUT206 to kompaktowy router przemysłowy obsługujący interfejsy szeregowe RS232 i RS485, a także aktywne i pasywne wejścia PoE. Solidna konstrukcja, 2-pinowe wejście zasilania oraz możliwość rozszerzenia pamięci danych za pomocą gniazda microSD sprawiają, że jest to idealne rozwiązanie dla szerokiej gamy zastosowań IoT i M2M. Ten router 4G Cat 4 jest wyposażony w oprogramowanie RutOS typu open source i obsługuje kluczowe protokoły przemysłowe, takie jak Modbus, DNP3 i DLMS.
- ŁĄCZNOŚĆ: 4G Cat 4, 3G, 2G
- INTERFEJSY SZEREGOWE: RS232 i RS485 do komunikacji szeregowej
- 2-PINOWE WEJŚCIE ZASILANIA: Proste rozwiązanie odpowiednie do zastosowań przemysłowych
- PoE: Aktywne i pasywne wejścia PoE
Drošība:
- Bezpieczeństwo Wi-Fi: WPA2-Enterprise: PEAP, WPA2-PSK, WPA-EAP, WPA-PSK, WPA3-SAE, WPA3-EAP, OWE; AES-CCMP, TKIP, tryby automatycznego szyfrowania, separacja klientów, EAP-TLS z certyfikatami PKCS#12, wyłączenie automatycznego ponownego łączenia, 802.11w Protected Management Frames (PMF)
- Uwierzytelnianie: Klucz współdzielony (PSK), certyfikaty cyfrowe, certyfikaty X.509, TACACS+, uwierzytelnianie użytkowników RADIUS wewnętrznych i zewnętrznych, blokowanie adresów IP i prób logowania, czasowe blokowanie logowania, wbudowany generator losowych haseł
- Zapora sieciowa: Wstępnie skonfigurowane reguły zapory sieciowej mogą być włączane za pośrednictwem WebUI, nieograniczone możliwości konfiguracji zapory za pośrednictwem CLI, DMZ, NAT, NAT-T, NAT64
- Ochrona przed atakami: Ochrona przed atakami DDoS (ochrona przed zalewaniem SYN, ochrona przed atakami SSH, ochrona przed atakami HTTP/HTTPS), ochrona przed skanowaniem portów (ataki SYN-FIN, SYN-RST, X-mas, NULL flags, FIN scan)
- VLAN: Separacja VLAN na podstawie portów i tagów
- Kontrola limitu transmisji danych mobilnych: Limit danych mobilnych, możliwość dostosowania okresu rozliczeniowego, czas rozpoczęcia, limit ostrzegawczy, numer telefonu
- Filtr WEB: Lista blokowanych stron umożliwiająca blokowanie niepożądanych witryn, lista dozwolonych stron umożliwiająca określenie wyłącznie dozwolonych witryn
- Kontrola dostępu: Elastyczna kontrola dostępu do SSH, interfejsu WWW, CLI i Telnet
- Menedżer certyfikatów: Narzędzie do tworzenia certyfikatów umożliwiające generowanie certyfikatów CA, serwera, klienta, Let's Encrypt oraz SCEP
- 802.1x: Oparte na portach serwera kontroli dostępu do sieci
Pārvaldība un uzraudzība:
- INTERFEJS WEB UI: HTTP/HTTPS, status, konfiguracja, aktualizacja oprogramowania układowego, CLI, rozwiązywanie problemów, wiele serwerów dzienników zdarzeń, powiadomienia o dostępności aktualizacji oprogramowania układowego, dziennik zdarzeń, dziennik systemowy, dziennik jądra systemu, status połączenia z Internetem
- FOTA: Aktualizacja oprogramowania układowego z serwera, automatyczne powiadomienia
- SSH: SSH (v1, v2)
- SMS: Status wiadomości SMS, konfiguracja wiadomości SMS
- POŁĄCZENIE: Restart, status, włączanie/wyłączanie transmisji danych mobilnych, włączanie/wyłączanie wyjścia, odbieranie/kończenie połączenia z timerem, włączanie/wyłączanie Wi-Fi
- TR-069: OpenACS, EasyCwmp, ACSLite, tGem, LibreACS, GenieACS, FreeACS, LibCWMP, Friendly tech, AVSystem
- MQTT: Broker MQTT, publikowanie danych MQTT
- SNMP: SNMP (v1, v2, v3), SNMP Trap, ochrona przed atakami typu brute force
- JSON-RPC: API zarządzania przez HTTP/HTTPS
- RMS: Teltonika Remote Management System (RMS)
Barošanas avots:
- Złącze: 2-pinowe przemysłowe gniazdo zasilania DC
- Zakres napięcia wejściowego: 9-57 VDC, zabezpieczenie przed odwrotną polaryzacją, zabezpieczenie przeciwprzepięciowe >58 V przy czasie trwania impulsu min. 10 us
- PoE (pasywne): Pasywne PoE przez wolne pary przewodów 4,5 (+) / 7,8 (-). Możliwość zasilania przez port LAN, napięcie pasywnego PoE: 16-57 VDC
- Pobór mocy: Tryb bezczynności:
Sertifikāti:
- CE
- UKCA
- CB
- RCM
- EAC
- UCRF
Vides prasības:
- Temperatura pracy: od -40 °C do 75 °C
- Wilgotność robocza: od 10% do 90% (bez kondensacji)
- Stopień ochrony: IP30
Komplektācija:
- Router RUT206
- 2-pinowa kostka zaciskowa
- Złącze 2x3-pinowe
- Klucz imbusowy
- Zestaw adapterów SIM
- QSG (Skrócona instrukcja obsługi)
Tehniskie parametri
| Kods | KMTETAP00000020 |
| Ražotāja kods (P/N) | RUT206010000 |
| EAN | 4779051842049 |
| Zīmols | TELTONIKA |
| Garantija | 24 mēn. |
| Kategorija | Tīkla iekārtas |
| Modelis | RUT206 |
| Datu pārraide | LTE |
| Datu pārraide | UMTS |
| Datu pārraide | EDGE |
| GSM tīkls | 1800 MHz |
| GSM tīkls | 900 MHz |
| UMTS tīkls | 2100 MHz |
| UMTS tīkls | 850 MHz |
| UMTS tīkls | 900 MHz |
| LTE tīkls | 2100 MHz |
| LTE tīkls | 2300 MHz |
| LTE tīkls | 2500 MHz |
| LTE tīkls | 700 MHz |
| LTE tīkls | 2600 MHz |
| LTE tīkls | 850 MHz |
| LTE tīkls | 800 MHz |
| LTE tīkls | 900 MHz |
| LTE tīkls | 1800 MHz |
| Standarti | 802.11b |
| Standarti | 802.11r |
| Standarti | 802.3az |
| Standarti | 802.11e |
| Standarti | 802.11s |
| Standarti | 802.11w |
| Standarti | 802.11g |
| Standarti | 802.3u |
| Standarti | 802.11v |
| Standarti | 802.11k |
| Standarti | 802.3 |
| Standarti | 802.11n |
| Standarti | 802.1x |
| Antenu skaits | 3-złącza na anteny |
| Antena | Detachable Ārējais |
| Atmiņas standarts | SDXC |
| Atmiņas standarts | SDHC |
| I/O porti | 1 x Console port (RS-232) |
| I/O porti | 2 x SIM card slot |
| I/O porti | Micro-SD Card Slot |
| I/O porti | 1 x RS-485 |
| I/O porti | 1 x 10/100 Mbit/s WAN |
Loģistikas informācija
| Iepakojuma veids | Garums (cm) | Platums (cm) | Augstums (cm) | Svars (kg) | Gab. iepakojumā |
|---|---|---|---|---|---|
| Gabals | 3,0 | 10,0 | 10,7 | 0,157 | 1 |