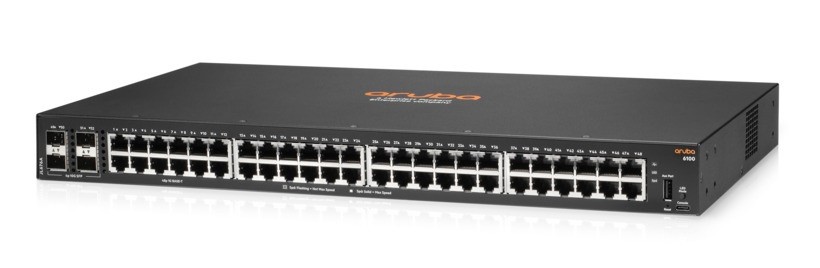
Komutators ARUBA 6100 48G 4SFP+ Switch JL676A
Kods: NUHPESZ48POE040 · Ražotāja kods: JL676A · EAN: 190017348247 · Zīmols: Hewlett Packard Enterprise
2180,59 €1802,14 € bez PVN
Noliktavā: 6 gab.
Piegāde var būt ilgāka nekā parastajām precēm.
Apraksts
Przełącznik Aruba 6100 48G 4SFP+
Seria przełączników Aruba CX 6100 to nowoczesna rodzina przełączników dostępowych klasy podstawowej, idealna dla oddziałów, średnich przedsiębiorstw i sieci SMB. Zaprojektowane z myślą o niezawodnym, prostym i bezpiecznym dostępie przełączniki Aruba CX 6100 zapewniają:
wygodne rozwiązanie dostępu przewodowego do sieci korporacyjnych obsługujące aplikacje IoT, mobilne i chmurowe.
Przygotuj swoją sieć na przyszłe nieprzewidywalne wymagania dzięki potężnej architekturze Aruba ASIC i programowalnemu systemowi operacyjnemu AOS-CX używanemu w całym portfolio Aruba CX, aby zapewnić bardziej spójne i wydajniejsze wrażenia operatora. Ta seria przełączników warstwy 2 ma wygodne, wbudowane szybkie łącza uplink, aby obsługiwać urządzenia IoT, takie jak kamery bezpieczeństwa i bezprzewodowe punkty dostępowe. Kompaktowy, 12-portowy model bez wentylatora jest idealny do użytku w cichych miejscach pracy. Dzięki solidnemu QoS, obsłudze routingu statycznego i IPv6, Aruba CX 6100 upraszcza również posiadanie bez konieczności posiadania licencji na oprogramowanie przełącznika.
Kluczowe cechy
- Łączność w warstwie 2 klasy korporacyjnej z obsługą list ACL, niezawodną funkcją QoS i routingiem statycznym
- Wygodne wbudowane łącza nadrzędne 1/10 GbE do obsługi urządzeń IoT
- Kompaktowy, 12-portowy model bez wentylatora zapewniający ciche wdrożenie
- Zarządzaj przez jedną szybę za pomocą Aruba Central w sieciach przewodowych, bezprzewodowych i WAN
- Zautomatyzowana konfiguracja i weryfikacja z Aruba NetEdit
- Oprogramowanie zdefiniowane gotowe za pomocą interfejsów API REST
- Uprość dodawanie, przenoszenie i zmiany dzięki bezbarwnym portom
Atbalstītie protokoli un standarti:
- Auto-MDIX zapewnia automatyczną regulację dla kabli prostych lub skrosowanych na wszystkich portach 10/100/1000
- Unsupported Transceiver Mode (UTM) pozwala na podłączenie i włączenie wszystkich nieobsługiwanych transceiverów i kabli 1G i 10G.
- Zwróć uwagę, że nie ma gwarancji ani wsparcia dla transceivera/kabla, gdy ta funkcja jest używana
- Ramki Jumbo umożliwiają tworzenie wysokowydajnych kopii zapasowych i systemów odzyskiwania po awarii; zapewnia maksymalny rozmiar ramki
- 9198 bajtów
- Ochrona przed burzami pakietowymi przed burzami rozgłoszeniowymi, multicastowymi i nieznanymi burzami unicastowymi z progami zdefiniowanymi przez użytkownika
Drošība:
- Każdy przełącznik Aruba CX 6100 jest wyposażony w zintegrowany moduł zaufanej platformy (TPM) zapewniający integralność platformy. To zapewnia
- proces rozruchu rozpoczął się od zaufanej kombinacji przełączników AOS-CX. Inne funkcje bezpieczeństwa obejmują:
- Obsługa list kontroli dostępu (ACL) dla IPv4 i IPv6; pozwala na filtrowanie ruchu, aby uniemożliwić nieautoryzowanym użytkownikom
- dostęp do sieci lub kontrolowanie ruchu sieciowego w celu oszczędzania zasobów; reguły mogą odrzucać lub zezwalać na ruch
- przekazane; reguły mogą być oparte na nagłówku warstwy 2 lub nagłówku protokołu warstwy 3
- Listy ACL zapewniają również filtrowanie na podstawie pola IP, źródłowego/docelowego adresu IP/podsieci oraz źródłowego/docelowego protokołu TCP/UDP
- numer portu na podstawie sieci VLAN lub portu
- Usługa telefonowania użytkownika zdalnego uwierzytelniania (RADIUS)
- System kontroli dostępu do kontrolera dostępu do terminala (TACACS+) zapewnia narzędzie do uwierzytelniania przy użyciu protokołu TCP z szyfrowaniem
- pełnego żądania uwierzytelnienia, zapewniając dodatkowe bezpieczeństwo
- Bezpieczeństwo dostępu do zarządzania dla uwierzytelniania zarówno w urządzeniu, jak i poza nim w celu uzyskania dostępu administracyjnego. RADIUS lub TACACS+ może
- być używane do zapewnienia zaszyfrowanego uwierzytelniania użytkownika. Dodatkowo TACACS+ może również świadczyć usługi autoryzacji administratora
- Control Plane Policing ustawia limit szybkości protokołów kontrolnych w celu ochrony przeciążenia procesora przed atakami DOS
- Obsługuje wiele metod uwierzytelniania użytkowników. Używa suplikanta IEEE 802.1X na kliencie w połączeniu z
- Serwer RADIUS do uwierzytelniania zgodnie ze standardami branżowymi
- Uwierzytelnianie oparte na sieci Web przy użyciu Captive Portal na ClearPass jest obsługiwane w przypadkach użycia, takich jak dostęp dla gości i dla
- urządzenia, które nie obsługują uwierzytelniania 802.1x lub MAC
- Obsługuje uwierzytelnianie klienta w oparciu o MAC
- Współbieżne schematy uwierzytelniania IEEE 802.1X, sieci Web i MAC na port przełącznika akceptują do 32 sesji IEEE
- Uwierzytelnianie 802.1X, WWW i MAC
- Bezpieczny dostęp do zarządzania zapewnia bezpieczne szyfrowanie wszystkich metod dostępu (CLI, GUI lub MIB) przez SSHv2, SSL,
- i/lub SNMPv3
- Ochrona procesora przełącznika zapewnia automatyczną ochronę przed złośliwym ruchem sieciowym próbującym wyłączyć przełącznik
- Ograniczanie ICMP pokonuje ataki ICMP typu odmowa usługi, umożliwiając dowolnemu portowi przełącznika automatyczne ograniczanie ruchu ICMP
- Listy ACL oparte na tożsamości umożliwiają wdrożenie wysoce szczegółowej i elastycznej polityki bezpieczeństwa dostępu oraz przypisania sieci VLAN
- specyficzne dla każdego uwierzytelnionego użytkownika sieci
- Ochrona portu STP BPDU blokuje jednostki danych protokołu mostu (BPDU) na portach, które nie wymagają jednostek BPDU, zapobiegając
- sfałszowane ataki BPDU
- Dynamiczna blokada adresu IP blokuje ruch z nieautoryzowanych hostów, zapobiegając fałszowaniu adresu źródłowego IP
- Ochrona root STP chroni most główny przed złośliwymi atakami lub błędami konfiguracji
- Bezpieczeństwo portów umożliwia dostęp tylko do określonych adresów MAC, których może nauczyć się lub określić administrator
- Blokada adresu MAC uniemożliwia określonym skonfigurowanym adresom MAC łączenie się z siecią
- Filtrowanie portu źródłowego pozwala tylko określonym portom komunikować się ze sobą
- Bezpieczna powłoka szyfruje wszystkie przesyłane dane, zapewniając bezpieczny zdalny dostęp CLI przez sieci IP
- Secure Sockets Layer (SSL) szyfruje cały ruch HTTP, umożliwiając bezpieczny dostęp do graficznego interfejsu zarządzania opartego na przeglądarce w
- Przełącznik
- Bezpieczny FTP umożliwia bezpieczny transfer plików do iz przełącznika; chroni przed niechcianym pobieraniem plików lub nieautoryzowanym
- kopiowanie pliku konfiguracyjnego przełącznika
- Krytyczna rola uwierzytelniania zapewnia, że ważne urządzenia infrastruktury, takie jak telefony IP, mają dostęp do sieci
- nawet w przypadku braku serwera RADIUS
- Przypinanie adresów MAC pozwala starszym urządzeniom, które nie gadają, pozostają uwierzytelnione przez przypinanie adresów MAC klientów do portu, aż do:
- klienci wylogowują się lub zostają rozłączeni
- Baner bezpieczeństwa wyświetla dostosowaną politykę bezpieczeństwa, gdy użytkownicy logują się do przełącznika
Citas īpašības:
Temperatura pracy
- 32°F do 113°F (0°C do 45°C) do 5000 stóp (1,5 km) przeszacowania
- -1°C na każde 1000 stóp (305 m) od 5000 stóp (1,5 km) do 10000 stóp (3,0 km)
Akustyczny
- Moc akustyczna, LWAd = 3,6 Bel Ciśnienie akustyczne, LpAm (osoba postronna)= 24,6 dB
Pamięć i procesor
- Dwurdzeniowy procesor ARM Cortex A9 @ 1016 Mhz 4 GB DDR3, maksymalnie, w zależności od modelu 16 GB eMMC
Seria przełączników Aruba CX 6100 to nowoczesna rodzina przełączników dostępowych klasy podstawowej, idealna dla oddziałów, średnich przedsiębiorstw i sieci SMB. Zaprojektowane z myślą o niezawodnym, prostym i bezpiecznym dostępie przełączniki Aruba CX 6100 zapewniają:
wygodne rozwiązanie dostępu przewodowego do sieci korporacyjnych obsługujące aplikacje IoT, mobilne i chmurowe.
Przygotuj swoją sieć na przyszłe nieprzewidywalne wymagania dzięki potężnej architekturze Aruba ASIC i programowalnemu systemowi operacyjnemu AOS-CX używanemu w całym portfolio Aruba CX, aby zapewnić bardziej spójne i wydajniejsze wrażenia operatora. Ta seria przełączników warstwy 2 ma wygodne, wbudowane szybkie łącza uplink, aby obsługiwać urządzenia IoT, takie jak kamery bezpieczeństwa i bezprzewodowe punkty dostępowe. Kompaktowy, 12-portowy model bez wentylatora jest idealny do użytku w cichych miejscach pracy. Dzięki solidnemu QoS, obsłudze routingu statycznego i IPv6, Aruba CX 6100 upraszcza również posiadanie bez konieczności posiadania licencji na oprogramowanie przełącznika.
Kluczowe cechy
- Łączność w warstwie 2 klasy korporacyjnej z obsługą list ACL, niezawodną funkcją QoS i routingiem statycznym
- Wygodne wbudowane łącza nadrzędne 1/10 GbE do obsługi urządzeń IoT
- Kompaktowy, 12-portowy model bez wentylatora zapewniający ciche wdrożenie
- Zarządzaj przez jedną szybę za pomocą Aruba Central w sieciach przewodowych, bezprzewodowych i WAN
- Zautomatyzowana konfiguracja i weryfikacja z Aruba NetEdit
- Oprogramowanie zdefiniowane gotowe za pomocą interfejsów API REST
- Uprość dodawanie, przenoszenie i zmiany dzięki bezbarwnym portom
Atbalstītie protokoli un standarti:
- Auto-MDIX zapewnia automatyczną regulację dla kabli prostych lub skrosowanych na wszystkich portach 10/100/1000
- Unsupported Transceiver Mode (UTM) pozwala na podłączenie i włączenie wszystkich nieobsługiwanych transceiverów i kabli 1G i 10G.
- Zwróć uwagę, że nie ma gwarancji ani wsparcia dla transceivera/kabla, gdy ta funkcja jest używana
- Ramki Jumbo umożliwiają tworzenie wysokowydajnych kopii zapasowych i systemów odzyskiwania po awarii; zapewnia maksymalny rozmiar ramki
- 9198 bajtów
- Ochrona przed burzami pakietowymi przed burzami rozgłoszeniowymi, multicastowymi i nieznanymi burzami unicastowymi z progami zdefiniowanymi przez użytkownika
Drošība:
- Każdy przełącznik Aruba CX 6100 jest wyposażony w zintegrowany moduł zaufanej platformy (TPM) zapewniający integralność platformy. To zapewnia
- proces rozruchu rozpoczął się od zaufanej kombinacji przełączników AOS-CX. Inne funkcje bezpieczeństwa obejmują:
- Obsługa list kontroli dostępu (ACL) dla IPv4 i IPv6; pozwala na filtrowanie ruchu, aby uniemożliwić nieautoryzowanym użytkownikom
- dostęp do sieci lub kontrolowanie ruchu sieciowego w celu oszczędzania zasobów; reguły mogą odrzucać lub zezwalać na ruch
- przekazane; reguły mogą być oparte na nagłówku warstwy 2 lub nagłówku protokołu warstwy 3
- Listy ACL zapewniają również filtrowanie na podstawie pola IP, źródłowego/docelowego adresu IP/podsieci oraz źródłowego/docelowego protokołu TCP/UDP
- numer portu na podstawie sieci VLAN lub portu
- Usługa telefonowania użytkownika zdalnego uwierzytelniania (RADIUS)
- System kontroli dostępu do kontrolera dostępu do terminala (TACACS+) zapewnia narzędzie do uwierzytelniania przy użyciu protokołu TCP z szyfrowaniem
- pełnego żądania uwierzytelnienia, zapewniając dodatkowe bezpieczeństwo
- Bezpieczeństwo dostępu do zarządzania dla uwierzytelniania zarówno w urządzeniu, jak i poza nim w celu uzyskania dostępu administracyjnego. RADIUS lub TACACS+ może
- być używane do zapewnienia zaszyfrowanego uwierzytelniania użytkownika. Dodatkowo TACACS+ może również świadczyć usługi autoryzacji administratora
- Control Plane Policing ustawia limit szybkości protokołów kontrolnych w celu ochrony przeciążenia procesora przed atakami DOS
- Obsługuje wiele metod uwierzytelniania użytkowników. Używa suplikanta IEEE 802.1X na kliencie w połączeniu z
- Serwer RADIUS do uwierzytelniania zgodnie ze standardami branżowymi
- Uwierzytelnianie oparte na sieci Web przy użyciu Captive Portal na ClearPass jest obsługiwane w przypadkach użycia, takich jak dostęp dla gości i dla
- urządzenia, które nie obsługują uwierzytelniania 802.1x lub MAC
- Obsługuje uwierzytelnianie klienta w oparciu o MAC
- Współbieżne schematy uwierzytelniania IEEE 802.1X, sieci Web i MAC na port przełącznika akceptują do 32 sesji IEEE
- Uwierzytelnianie 802.1X, WWW i MAC
- Bezpieczny dostęp do zarządzania zapewnia bezpieczne szyfrowanie wszystkich metod dostępu (CLI, GUI lub MIB) przez SSHv2, SSL,
- i/lub SNMPv3
- Ochrona procesora przełącznika zapewnia automatyczną ochronę przed złośliwym ruchem sieciowym próbującym wyłączyć przełącznik
- Ograniczanie ICMP pokonuje ataki ICMP typu odmowa usługi, umożliwiając dowolnemu portowi przełącznika automatyczne ograniczanie ruchu ICMP
- Listy ACL oparte na tożsamości umożliwiają wdrożenie wysoce szczegółowej i elastycznej polityki bezpieczeństwa dostępu oraz przypisania sieci VLAN
- specyficzne dla każdego uwierzytelnionego użytkownika sieci
- Ochrona portu STP BPDU blokuje jednostki danych protokołu mostu (BPDU) na portach, które nie wymagają jednostek BPDU, zapobiegając
- sfałszowane ataki BPDU
- Dynamiczna blokada adresu IP blokuje ruch z nieautoryzowanych hostów, zapobiegając fałszowaniu adresu źródłowego IP
- Ochrona root STP chroni most główny przed złośliwymi atakami lub błędami konfiguracji
- Bezpieczeństwo portów umożliwia dostęp tylko do określonych adresów MAC, których może nauczyć się lub określić administrator
- Blokada adresu MAC uniemożliwia określonym skonfigurowanym adresom MAC łączenie się z siecią
- Filtrowanie portu źródłowego pozwala tylko określonym portom komunikować się ze sobą
- Bezpieczna powłoka szyfruje wszystkie przesyłane dane, zapewniając bezpieczny zdalny dostęp CLI przez sieci IP
- Secure Sockets Layer (SSL) szyfruje cały ruch HTTP, umożliwiając bezpieczny dostęp do graficznego interfejsu zarządzania opartego na przeglądarce w
- Przełącznik
- Bezpieczny FTP umożliwia bezpieczny transfer plików do iz przełącznika; chroni przed niechcianym pobieraniem plików lub nieautoryzowanym
- kopiowanie pliku konfiguracyjnego przełącznika
- Krytyczna rola uwierzytelniania zapewnia, że ważne urządzenia infrastruktury, takie jak telefony IP, mają dostęp do sieci
- nawet w przypadku braku serwera RADIUS
- Przypinanie adresów MAC pozwala starszym urządzeniom, które nie gadają, pozostają uwierzytelnione przez przypinanie adresów MAC klientów do portu, aż do:
- klienci wylogowują się lub zostają rozłączeni
- Baner bezpieczeństwa wyświetla dostosowaną politykę bezpieczeństwa, gdy użytkownicy logują się do przełącznika
Citas īpašības:
Temperatura pracy
- 32°F do 113°F (0°C do 45°C) do 5000 stóp (1,5 km) przeszacowania
- -1°C na każde 1000 stóp (305 m) od 5000 stóp (1,5 km) do 10000 stóp (3,0 km)
Akustyczny
- Moc akustyczna, LWAd = 3,6 Bel Ciśnienie akustyczne, LpAm (osoba postronna)= 24,6 dB
Pamięć i procesor
- Dwurdzeniowy procesor ARM Cortex A9 @ 1016 Mhz 4 GB DDR3, maksymalnie, w zależności od modelu 16 GB eMMC
Tehniskie parametri
| Kods | NUHPESZ48POE040 |
| Ražotāja kods (P/N) | JL676A |
| EAN | 190017348247 |
| Zīmols | Hewlett Packard Enterprise |
| Kategorija | Tīkla iekārtas |
| Komutatora klase | Nepārvaldāms |
| Pielietojums | Vidējiem un lieliem uzņēmumiem |
| Tīkla arhitektūra | GigabitEthernet |
| 10/100/1000 Mbps portu skaits | 48 |
| Caurlaidspēja | 176 megabajty na sek. |
| MAC adrešu tabulas izmērs | 16 |
| Korpusa veids | Rack |
| Ventilators | Jā |
| Barošanas avots | Ārējais |
| Enerģijas patēriņš | 44.2 W |
| Barošanas avots | 100-127 VAC / 200-240 VAC |
| Izmēri | 4.4 x 44.2 x 24.7 cm |
| Svars | 3.4 kg |
Loģistikas informācija
| Iepakojuma veids | Garums (cm) | Platums (cm) | Augstums (cm) | Svars (kg) | Gab. iepakojumā |
|---|---|---|---|---|---|
| Gabals | 58,0 | 36,0 | 13,0 | 4,385 | 1 |