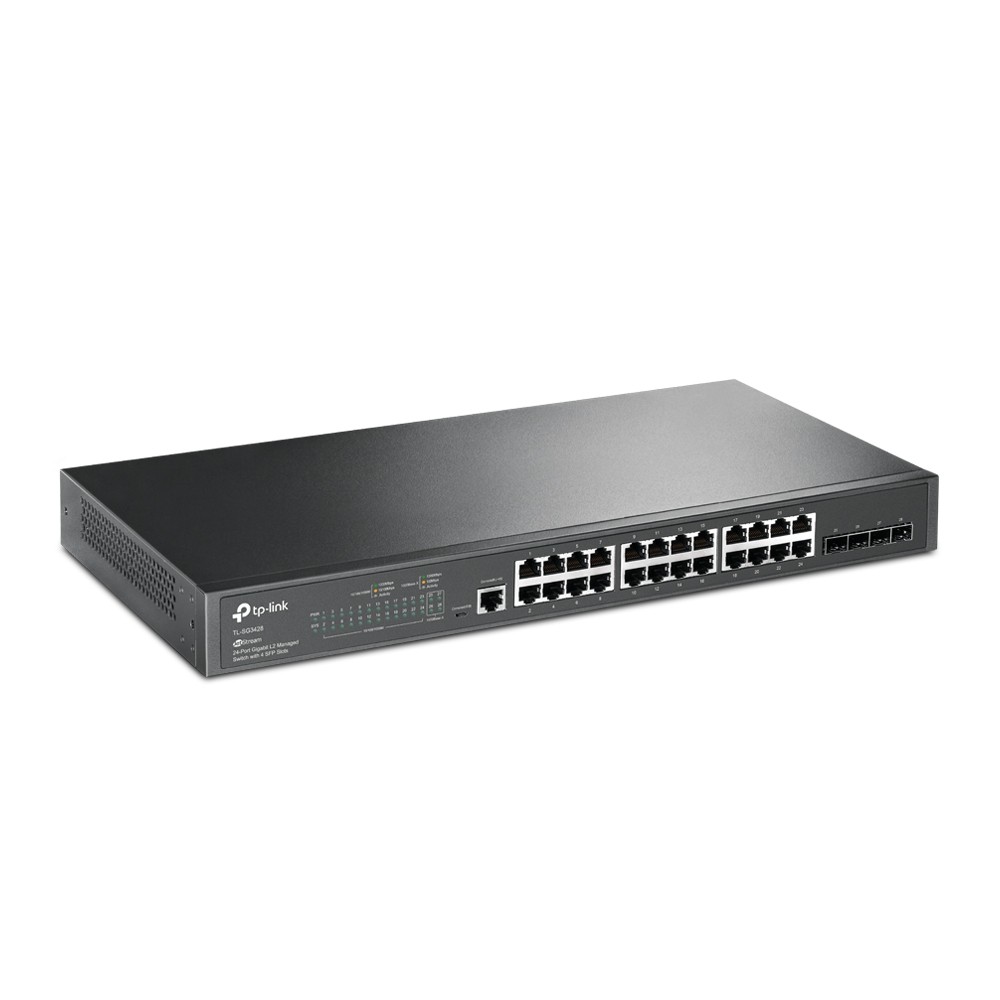
SG3428 Switch 24xGE 4xSFP
Kods: NUTPLSZ24000008 · Ražotāja kods: SG3428 · EAN: 1210002611886 · Zīmols: TP-LINK
258,29 €213,46 € bez PVN
Noliktavā: 30+ gab.
Garantija: 60 mēn.
Piegāde var būt ilgāka nekā parastajām precēm.
Apraksts
Wszechstronny Gigabitowy Przełącznik dla dopełnienia platformy Omada
- Sterowanie programowe infrastrukturą sieciową (SDN) z dostępem z chmury
- Platforma do programowego sterowania infrastrukturą sieciową (SDN) Omada integruje działanie urządzeń sieciowych, w tym punktów dostępowych, przełączników i bram sieciowych, zapewniając kompleksowe zarządzanie centralne z chmury. Omada umożliwia stworzenie wysoce skalowalnej sieci w pełni kontrolowanej za pomocą jednego interfejsu. Przekłada się to na płynne połączenia przewodowe i bezprzewodowe, które są niezbędne w hotelarstwie, edukacji, sprzedaży detalicznej, biurach i w wielu innych branżach i miejscach.
Atbalstītie protokoli un standarti:
- 8 kolejek priorytetów
- Priorytetowanie 802.1p CoS/DSCP
- Planowanie kolejki
- SP (Strict Priority)
- WRR (Weighted Round Robin)
- SP+WRR
- Kontrola przepustowości
- Ograniczenie przepustowości bazując na Port/Przepływ
- Płynniejsza wydajność
- Action for Flows
- Mirror (do wspieranego interfejsu)
- Redirect (do wspieranego interfejsu)
- Rate Limit
- QoS Remark
Drošība:
Zabezpieczenia Sieci
- Funkcje przełącznika, takie jak: wiązania IP-MAC-Port, ochrona portów, Storm Control, DHCP Snooping chronią przed wieloma atakami sieciowymi. Wykorzystanie list kontroli dostępu (ACL, od L2 do L4) uniemożliwia dostęp do określonych zasobów sieci; odmowa przesłania pakietów może być ustalona dla określonych źródłowych bądź docelowych adresów MAC, adresów IP, portów TCP/UDP a nawet identyfikatorów VLAN. Ponadto, przełącznik wykorzystuje szyfrowanie 802.1X w połączeniu z funkcjami serwera RADIUS/Tacacs+ do uwierzytelniania użytkowników, chcących uzyskać dostęp do sieci.
Pārvaldība un uzraudzība:
Zarządzanie i elastyczność na poziomie biznesowym
TL-SG3428 jest prosty w obsłudze i zarządzaniu. Zarządzanie urządzeniem może odbywać się w różny sposób np. poprzez intuicyjny interfejs graficzny użytkownika w przeglądarce internetowej (GUI) lub interfejs linii poleceń (CLI). Transfer pakietów może być chroniony szyfrowaniem SSL lub SSH. Obsługa protokołów SNMP (v1/v2c/v3) oraz RMON umożliwia przełącznikowi przekazywanie istotnych informacji dotyczących statusu oraz wychwytywanie nieprzewidzianych zdarzeń.
- GUI przez przeglądarkę
- Command Line Interface (CLI) przez port konsolowy, telnet
- SNMPv1/v2c/v3
- Trap/Inform
- RMON (1, 2, 3, 9 Grupy)
- Szablon SDM
- DHCP/BOOTP Client
- 802.1ab LLDP/LLDP-MED
- DHCP AutoInstall
- Dual Image, Dual Configuration
- Monitoring Procesora
- Diagnostyka Kabli
- EEE
- Odzyskiwanie hasła
- SNTP
- Dziennik Systemowy
Citas funkcijas:
Udogodnienia dla usługodawców
- TL-SG3428 to idealne rozwiązanie dla dostawców usług internetowych ze względu na dostępność następujących funkcji: QinQ, L2TP, ID Insertion PPPoE, uwierzytelnianie IGMP i wiele innych. Funkcje OAM 802.3ah oraz Protokół wykrywania połączeń z urządzeniami (DLDP) umożliwiają łatwiejszy nadzór i zarządzanie siecią.
Obsługa IPv6
- TL-SG3428 obsługuje wiele funkcji IPv6, takich jak Podwójny stos IPv4/IPv6, MLD Snooping, IPv6 ACL, DHCPv6 Snooping, Interfejs IPv6, PMTU Discovery oraz IPv6 Neighbor Discovery.
Komplektācija:
- Przełącznik TL-SG3428
- Kabel zasilający
- Instrukcja szybkiej instalacji
- Elementy montażowe
- Gumowe podstawki
Izmēri:
- 440 × 180 × 44 mm
- (17.3 × 7.1 × 1.7 cali)
Citas īpašības:
Środowisko pracy
- Dopuszczalna temperatura pracy: 045 (32113 );
- Dopuszczalna temperatura przechowywania: -4070 (-40158 )
- Dopuszczalna wilgotność powietrza: 1090% RH bez kondensacji
- Dopuszczalna wilgotność przechowywania: 590% RH bez kondensacji
Certyfikaty
- CE, FCC, RoHS
- Sterowanie programowe infrastrukturą sieciową (SDN) z dostępem z chmury
- Platforma do programowego sterowania infrastrukturą sieciową (SDN) Omada integruje działanie urządzeń sieciowych, w tym punktów dostępowych, przełączników i bram sieciowych, zapewniając kompleksowe zarządzanie centralne z chmury. Omada umożliwia stworzenie wysoce skalowalnej sieci w pełni kontrolowanej za pomocą jednego interfejsu. Przekłada się to na płynne połączenia przewodowe i bezprzewodowe, które są niezbędne w hotelarstwie, edukacji, sprzedaży detalicznej, biurach i w wielu innych branżach i miejscach.
Atbalstītie protokoli un standarti:
- 8 kolejek priorytetów
- Priorytetowanie 802.1p CoS/DSCP
- Planowanie kolejki
- SP (Strict Priority)
- WRR (Weighted Round Robin)
- SP+WRR
- Kontrola przepustowości
- Ograniczenie przepustowości bazując na Port/Przepływ
- Płynniejsza wydajność
- Action for Flows
- Mirror (do wspieranego interfejsu)
- Redirect (do wspieranego interfejsu)
- Rate Limit
- QoS Remark
Drošība:
Zabezpieczenia Sieci
- Funkcje przełącznika, takie jak: wiązania IP-MAC-Port, ochrona portów, Storm Control, DHCP Snooping chronią przed wieloma atakami sieciowymi. Wykorzystanie list kontroli dostępu (ACL, od L2 do L4) uniemożliwia dostęp do określonych zasobów sieci; odmowa przesłania pakietów może być ustalona dla określonych źródłowych bądź docelowych adresów MAC, adresów IP, portów TCP/UDP a nawet identyfikatorów VLAN. Ponadto, przełącznik wykorzystuje szyfrowanie 802.1X w połączeniu z funkcjami serwera RADIUS/Tacacs+ do uwierzytelniania użytkowników, chcących uzyskać dostęp do sieci.
Pārvaldība un uzraudzība:
Zarządzanie i elastyczność na poziomie biznesowym
TL-SG3428 jest prosty w obsłudze i zarządzaniu. Zarządzanie urządzeniem może odbywać się w różny sposób np. poprzez intuicyjny interfejs graficzny użytkownika w przeglądarce internetowej (GUI) lub interfejs linii poleceń (CLI). Transfer pakietów może być chroniony szyfrowaniem SSL lub SSH. Obsługa protokołów SNMP (v1/v2c/v3) oraz RMON umożliwia przełącznikowi przekazywanie istotnych informacji dotyczących statusu oraz wychwytywanie nieprzewidzianych zdarzeń.
- GUI przez przeglądarkę
- Command Line Interface (CLI) przez port konsolowy, telnet
- SNMPv1/v2c/v3
- Trap/Inform
- RMON (1, 2, 3, 9 Grupy)
- Szablon SDM
- DHCP/BOOTP Client
- 802.1ab LLDP/LLDP-MED
- DHCP AutoInstall
- Dual Image, Dual Configuration
- Monitoring Procesora
- Diagnostyka Kabli
- EEE
- Odzyskiwanie hasła
- SNTP
- Dziennik Systemowy
Citas funkcijas:
Udogodnienia dla usługodawców
- TL-SG3428 to idealne rozwiązanie dla dostawców usług internetowych ze względu na dostępność następujących funkcji: QinQ, L2TP, ID Insertion PPPoE, uwierzytelnianie IGMP i wiele innych. Funkcje OAM 802.3ah oraz Protokół wykrywania połączeń z urządzeniami (DLDP) umożliwiają łatwiejszy nadzór i zarządzanie siecią.
Obsługa IPv6
- TL-SG3428 obsługuje wiele funkcji IPv6, takich jak Podwójny stos IPv4/IPv6, MLD Snooping, IPv6 ACL, DHCPv6 Snooping, Interfejs IPv6, PMTU Discovery oraz IPv6 Neighbor Discovery.
Komplektācija:
- Przełącznik TL-SG3428
- Kabel zasilający
- Instrukcja szybkiej instalacji
- Elementy montażowe
- Gumowe podstawki
Izmēri:
- 440 × 180 × 44 mm
- (17.3 × 7.1 × 1.7 cali)
Citas īpašības:
Środowisko pracy
- Dopuszczalna temperatura pracy: 045 (32113 );
- Dopuszczalna temperatura przechowywania: -4070 (-40158 )
- Dopuszczalna wilgotność powietrza: 1090% RH bez kondensacji
- Dopuszczalna wilgotność przechowywania: 590% RH bez kondensacji
Certyfikaty
- CE, FCC, RoHS
Tehniskie parametri
| Kods | NUTPLSZ24000008 |
| Ražotāja kods (P/N) | SG3428 |
| EAN | 1210002611886 |
| Zīmols | TP-LINK |
| Garantija | 60 mēn. |
| Kategorija | Tīkla iekārtas |
| Komutatora klase | Pārvaldāms |
| Pielietojums | Vidējiem un lieliem uzņēmumiem |
| Komutatora slānis | L3 |
| Komutatora slānis | L4 |
| Komutatora slānis | L2 |
| Komutatora slānis | L2+ |
| Tīkla arhitektūra | GigabitEthernet |
| 10/100/1000 Mbps portu skaits | 24 |
| Caurlaidspēja | 56 gigabajty na sek. |
| MAC adrešu tabulas izmērs | 8 |
| Jumbo kadru atbalsts | Nē |
| Korpusa veids | Rack |
| Ventilators | Nē |
| Barošanas avots | Iekšējais |
| Enerģijas patēriņš | 19.22 W |
| Barošanas avots | - 100-240 V AC~50/60 Hz |
Loģistikas informācija
| Iepakojuma veids | Garums (cm) | Platums (cm) | Augstums (cm) | Svars (kg) | Gab. iepakojumā |
|---|---|---|---|---|---|
| Gabals | 8,5 | 25,0 | 53,0 | 2,7 | 1 |